Saber qué hacer tras un ciberataque en las primeras 24 horas separa un incidente contenido de una crisis de semanas. Los incidentes graves en España crecieron un 45 % en el primer semestre de 2026 y casi ninguna pyme tiene decidido quién hace qué.
El reloj empieza antes de que llames a nadie
España reconoció 879 incidentes graves entre enero y junio de 2026, un 45 % más que en el semestre anterior, según el informe de ciberamenazas de NTT DATA difundido esta semana, que sitúa el cibercrimen en el 20,6 % de la criminalidad registrada.
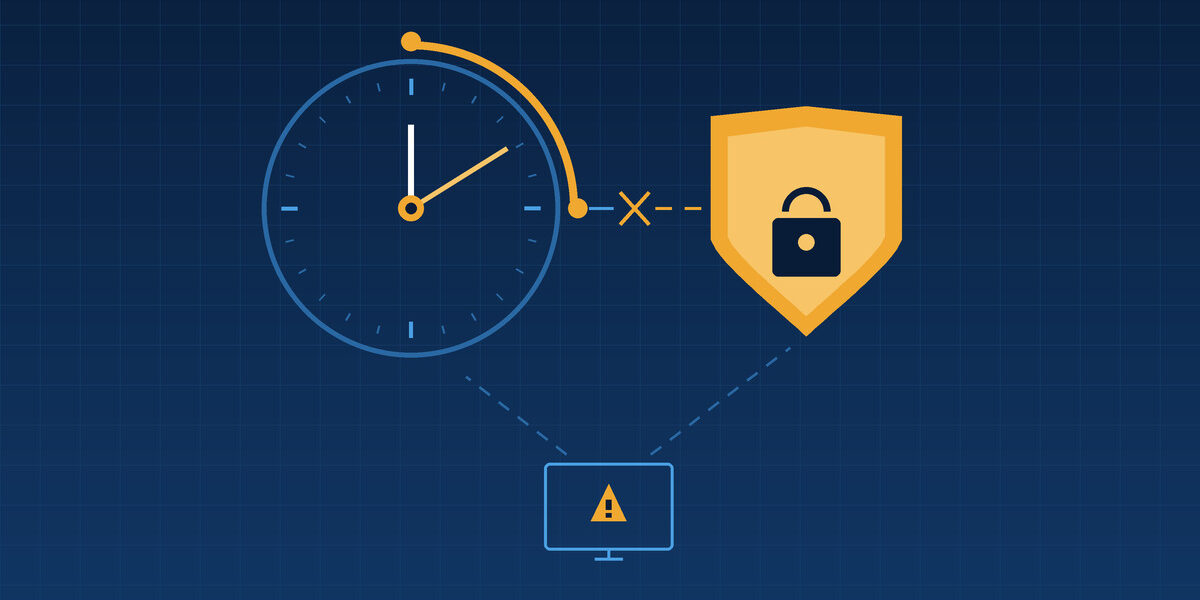
Para un gerente el dato relevante no es el volumen, sino la velocidad. El ENISA Threat Landscape 2026, publicado el 22 de septiembre, analiza 8.257 incidentes en la UE y concluye que el ransomware sigue siendo la amenaza de mayor impacto a corto plazo. En una pyme el daño se consolida en horas: el cifrado avanza, las copias accesibles desde la red se destruyen y los registros que reconstruirían lo ocurrido se sobrescriben.
Por eso la pregunta útil no es si va a pasar, sino quién decide qué hacer tras un ciberataque a las tres de la mañana. Lo que encarece la factura rara vez es la sofisticación del ataque: es la media hora inicial en que nadie tiene autoridad para parar la producción.
Qué hacer tras un ciberataque en los primeros 60 minutos
INCIBE ordena la respuesta con la metodología ICER: identificar, contener, erradicar y recuperar. Buen esqueleto, pero en la primera hora solo cuentan las dos primeras letras:
- Aísla, no apagues. Saca el cable y el wifi de los equipos afectados, pero mantenlos encendidos: apagar destruye la memoria volátil, la única prueba de cómo entró el atacante.
- Protege las copias antes que nada. Verifica desde un equipo limpio que hay una copia desconectada o inmutable; si el respaldo vive en la misma red, dalo por comprometido.
- Corta credenciales, no servicios. Revocar sesiones y restablecer contraseñas de administración desde un equipo no afectado es más eficaz que desenchufar el servidor, y menos lesivo.
- Abre un registro con hora. Qué se ha visto, quién lo ha hecho y cuándo: es lo primero que pedirán el perito, la aseguradora y la autoridad de control.
- Designa un único portavoz. Nadie más responde a clientes, proveedores ni empleados hasta que haya mensaje acordado.
Si no hay quien sostenga esto de madrugada, conviene externalizarlo por escrito antes del incidente: es la función del servicio de CISO as a Service, una figura que ya conoce tu red y decide en el minuto uno.
Contener sin destruir la prueba
Aquí está el error más caro al decidir qué hacer tras un ciberataque: la prisa por limpiar y volver a funcionar elimina justo lo que después hace falta para reclamar al seguro, denunciar o defenderse de un cliente afectado.
Antes de reinstalar: clona los discos afectados, conserva los registros del cortafuegos y del correo y guarda las comunicaciones del atacante tal cual. Si el incidente puede acabar en un juzgado, esa copia debe hacerla alguien capaz de sostener su validez: de eso se ocupa el peritaje informático, y se llama el primer día, no el tercer mes.
Qué hacer tras un ciberataque si hay datos personales
Si el ataque afecta a datos personales y es probable que entrañe riesgo para los derechos de las personas, hay que notificarlo a la AEPD en un máximo de 72 horas desde que la organización tiene constancia. El plazo no espera a que se entienda el alcance: se notifica con lo que se sabe y se completa después.
Lo que muchas direcciones ignoran al decidir qué hacer tras un ciberataque: notificar no equivale a ser sancionado. Siguiendo la doctrina del Tribunal de Justicia de la UE (asunto C-768/21), la AEPD ha archivado expedientes sin medidas correctoras cuando la entidad tenía medidas técnicas y organizativas razonables antes del incidente y actuó de inmediato. El criterio es claro: se sanciona la negligencia, no la brecha. Ocultar el incidente para evitar la multa es la vía más rápida para merecerla.
Los cuatro errores que más encarecen la factura
Pagar el rescate sin análisis: no garantiza la recuperación y financia la campaña siguiente. Restaurar la copia sin erradicar el acceso: el cifrado vuelve en 48 horas. Comunicar a clientes antes de saber qué datos están afectados: un problema reputacional encima del técnico. Y el más común: tratar el incidente como asunto del informático.
El balance de INCIBE de 2025 contabilizó 122.223 incidentes, un 26 % más, y entre las consultas de empresas destacan el phishing (18 %), la suplantación de identidad (12 %) y el fraude del CEO (9 %). Ninguno se resuelve en el servidor, sino con decisiones de dirección sobre pagos, autorizaciones y comunicación: qué hacer tras un ciberataque es, antes que nada, una competencia de gerencia.
Qué hacer ahora
Cinco medidas que caben en esta semana y que cambian qué hacer tras un ciberataque llegado el día:
- Escribe quién decide. Nombre, móvil y suplente de quien puede ordenar aislar equipos, parar producción y hablar con terceros. En papel, fuera de los sistemas.
- Verifica hoy una restauración real. No que la copia figure como correcta: recupera un servicio completo y mide cuánto tarda. Ese número es tu ventana de parada.
- Deja una copia fuera de la red. Inmutable o desconectada: es la única medida que convierte un ransomware en molestia y no en catástrofe.
- Prepara la notificación antes de necesitarla. Quién evalúa el riesgo, quién firma el aviso a la AEPD y dónde está el formulario. Las 72 horas incluyen el sábado.
- Ensáyalo una vez al año. Media hora de simulación en comité de dirección encuentra más agujeros que una auditoría documental.
En ISAIG Tecnología acompañamos a pymes y administraciones en la respuesta a incidentes y en la preparación previa, que es donde se gana. Estamos certificados en ISO/IEC 27001 y somos conformes con el ENS en categoría Alta, lo que nos obliga a aplicarnos lo que recomendamos.
Si quieres revisar qué hacer tras un ciberataque en tu caso, escríbenos a comercial@isaig.com o llámanos al 91 036 99 89.