El peritaje de un ciberataque no empieza cuando llega la demanda: se sostiene con lo que se recogió y se custodió el primer día. Lo que decide si una evidencia vale ante un juez no es la herramienta, es el procedimiento.
El peritaje de un ciberataque se decide en las primeras horas
INCIBE gestionó 122.223 incidentes de ciberseguridad en 2025, un 26 % más que el año anterior. La mayoría se cierra sin pisar un juzgado. Pero basta una reclamación al seguro, un despido disciplinario o una denuncia por fuga de datos para que alguien pregunte lo único que importa: cómo lo demuestras.
Y las decisiones de las primeras 24 horas se toman con prisa por restaurar. Son las mismas que determinan si meses después existe prueba.
Qué admite la ley española como prueba informática
La Ley de Enjuiciamiento Civil lo resolvió hace más de veinte años. Su artículo 299.2 admite como prueba los instrumentos que permiten archivar, conocer o reproducir palabras, datos y cifras relevantes para el proceso: un registro de actividad, una imagen de disco o un volcado de memoria entran sin discusión. Su valoración remite a la sana crítica del tribunal.
Para la dirección eso significa que no hay tarifa legal ni sello mágico: un peritaje de un ciberataque gana o pierde por poder reproducirse y explicarse a quien no es técnico. El artículo 335 obliga además al perito a jurar objetividad.
Cadena de custodia: lo que de verdad tumba una evidencia
La guía de toma de evidencias de INCIBE se apoya en el RFC 3227 y ordena la recogida por volatilidad: primero procesos y memoria; después el disco, los registros y la topología de red. Entre recolectar y analizar, primero se recolecta.
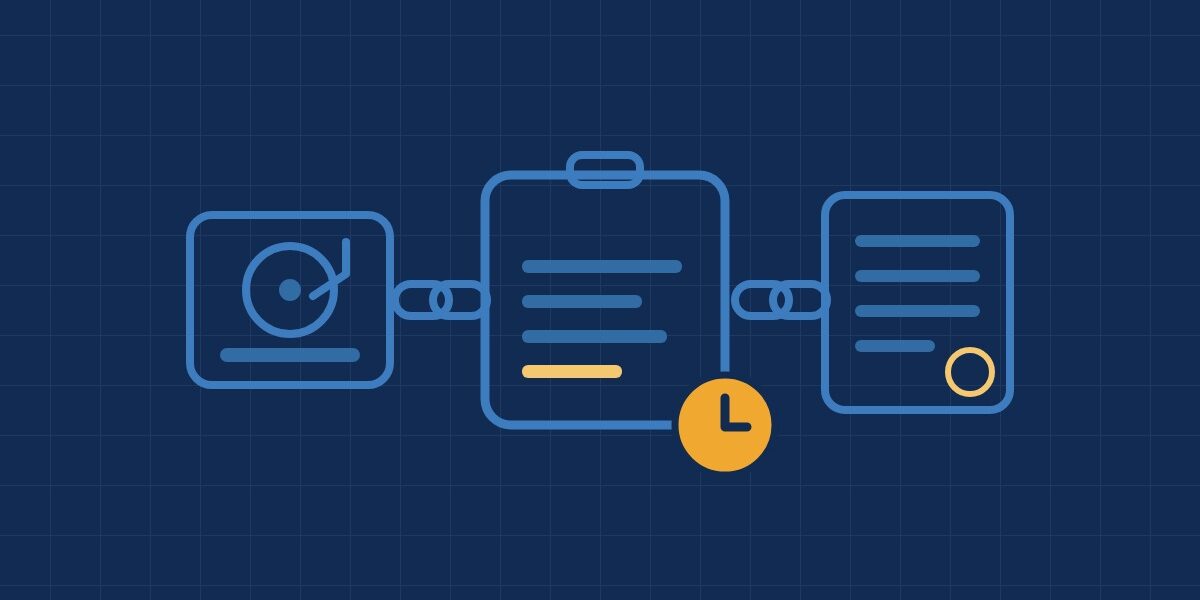
Cada imagen se identifica con su huella criptográfica, y la guía recomienda SHA-256 o SHA-512 y descartar MD5 por las colisiones. La cadena de custodia documenta dónde, cuándo y quién recogió cada evidencia, quién la custodia, cómo se almacena y cada cambio de manos. Es una bitácora con fecha y hora, no un correo suelto.
La metodología está normalizada: la UNE 71506 para el análisis forense, la UNE 71505 para su sistema de gestión y la ISO/IEC 27037 para la preservación. Un peritaje de un ciberataque que dice qué norma siguió se defiende; uno que describe clics, no.
Sellado de tiempo: la diferencia entre afirmar y presumir
Aquí está el detalle que casi nadie aprovecha. El artículo 41 del Reglamento eIDAS da al sello electrónico de tiempo cualificado presunción de exactitud de la fecha y la hora y de integridad de los datos vinculados a ellas.
La Ley 6/2020 de servicios electrónicos de confianza lo llevó al proceso civil reformando el artículo 326 de la Ley de Enjuiciamiento Civil: con un servicio cualificado se presume que el documento reúne la característica cuestionada y la carga de la comprobación pasa a quien impugna, con los costes a su cargo si el resultado es negativo y una multa de 300 a 1.200 euros si la impugnación fue temeraria.
En un peritaje de un ciberataque, sellar las huellas el mismo día cuesta poco y cambia de bando el esfuerzo probatorio. Es parte de nuestro peritaje informático y la medida con mejor relación entre coste y efecto.
Qué contiene un informe de peritaje de un ciberataque
Un informe útil no es un volcado de herramientas. Lleva el objeto y el alcance, la metodología con su norma, el inventario de evidencias con su huella y su custodia, la cronología con horas y fuentes, y las conclusiones separadas de las hipótesis. INCIBE recomienda dos entregables, uno ejecutivo y otro técnico.
El límite, dicho claro: el peritaje de un ciberataque reconstruye lo que los sistemas registraron. Si la retención era de siete días y el acceso empezó hace cinco semanas, no hay pericia que lo invente.
Cinco errores que arruinan el peritaje de un ciberataque
- Restaurar antes de copiar. Formatear resuelve la parada y destruye el escenario: primero se copia bit a bit.
- Apagar o encender el equipo por costumbre. Apagarlo se lleva la memoria volátil; encenderlo altera fechas de acceso. INCIBE lo cita entre los errores típicos, junto a confiar en los programas del sistema comprometido.
- Relojes sin sincronizar y retención corta. Sin una hora común no hay cronología creíble, y unos pocos días de registros dejan indemostrable lo que se descubre semanas después.
- Capturas de pantalla como única prueba. Valen como indicio, se impugnan en una línea y obligan a probar después el dispositivo de origen.
- No tener escrito quién preserva. Si el plan de respuesta a incidentes no nombra a nadie, no lo hace nadie: todos están recuperando el servicio.
Los cinco se corrigen antes y ninguno cuesta dinero. Es el trabajo que pide la aseguradora cuando se reclama con el seguro de ciberriesgo: lo que convence a un juez convence al peritaje de la compañía.
Qué hacer ahora
Cuatro medidas para que un peritaje de un ciberataque tenga con qué trabajar:
- Nombra hoy al responsable de preservar. Una línea en el plan, con sustituto y teléfono de perito fuera de la red.
- Revisa la retención y la hora. Noventa días de registros en cortafuegos, servidores, correo e identidad, y una sola fuente de hora.
- Prepara el kit de preservación. Disco con bloqueo de escritura, herramienta de imagen, plantilla de cadena de custodia impresa y sellado de tiempo cualificado contratado.
- Ensáyalo una vez al año. Media hora, un equipo cualquiera, copia e informe: descubre en una tarde lo que un incidente cobra en meses.
En ISAIG Tecnología preparamos esa evidencia antes de que haga falta y sostenemos la decisión técnica durante el incidente con el servicio de CISO as a Service. Para saber qué podrías probar hoy, el chequeo de seguridad lo revisa en diez días. Estamos certificados en ISO/IEC 27001 y conformes con el ENS en categoría Alta.
Si quieres saber si un peritaje de un ciberataque sostendría lo que te pasó, escríbenos a comercial@isaig.com o llama al 91 036 99 89.