La seguridad en Microsoft 365 no viene activada de fábrica: Microsoft protege la plataforma, pero la configuración, las identidades y los datos siguen siendo tuyos.
Repasamos los siete puntos que más incidentes provocan en pymes y administraciones, y qué hacer con cada uno.
Qué protege Microsoft y qué sigue siendo responsabilidad de tu empresa
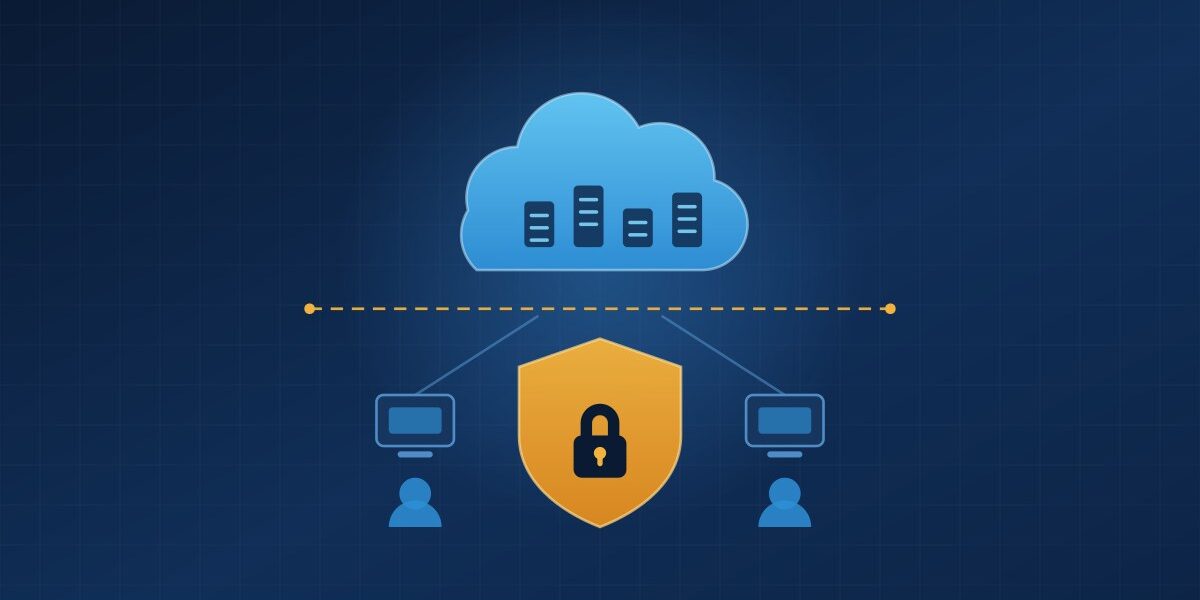
Microsoft publica un modelo de responsabilidad compartida que conviene leer antes de firmar licencias. En un servicio SaaS, el fabricante asume el centro de datos físico, la red, los servidores y el sistema operativo. Pero hay cuatro bloques que, según su propia documentación, el cliente conserva siempre: los datos —«incluida la clasificación de datos, la protección de datos, las decisiones de cifrado»—, las cuentas de usuario, los dispositivos que acceden al servicio y la administración del acceso, «incluido el control de acceso basado en rol (RBAC), la autenticación multifactor y las directivas de acceso condicional».
Traducido a la realidad de una pyme: si un empleado reutiliza su contraseña y alguien entra en su buzón, el incidente es tuyo. Si se borra una biblioteca de SharePoint y nadie lo nota en meses, el dato es tuyo. Esa es la parte de la seguridad en Microsoft 365 que ninguna licencia compra por sí sola.
Los 7 puntos de la seguridad en Microsoft 365 que siguen siendo tuyos
- Identidades y segundo factor. Microsoft lleva tiempo forzando el MFA en sus portales de administración: según su documentación oficial, la exigencia llegó al centro de administración en febrero de 2025 y, en una segunda fase iniciada el 1 de octubre de 2025, a Azure CLI, PowerShell y las API, aplazable hasta el 1 de julio de 2026. El matiz importa: eso protege a los administradores, no a los usuarios.
- La configuración por defecto del tenant. Los valores iniciales buscan que todo funcione, no que todo esté cerrado: reenvío de correo a dominios externos, enlaces compartidos «para cualquier persona», consentimiento libre de aplicaciones. Tres ajustes que se cambian en una tarde.
- Las copias de seguridad. El punto peor entendido de la seguridad en Microsoft 365, y lo vemos a continuación.
- Los dispositivos. Microsoft lo dice con todas las letras: proteger «los dispositivos móviles, los portátiles y los escritorios» es del cliente. Un portátil sin cifrado ni control de actualizaciones vuelve decorativo cualquier gasto en licencias.
- Las aplicaciones de terceros. Cada conector que un usuario autoriza recibe permisos permanentes sobre datos del tenant. Revisa cuáles tienen consentimiento concedido y retira las que nadie recuerda haber aprobado.
- El correo como vector. Reglas de reenvío creadas por un atacante para leer la correspondencia sin volver a entrar, y suplantación del dominio por no publicar bien SPF, DKIM y DMARC: dos revisiones de bajo coste y alto retorno.
- Los registros. La retención de auditoría depende del plan contratado. Si el día del incidente ya han caducado, no hay investigación posible.
El error más caro: confundir retención con copia de seguridad
Papelera, versiones de archivo y directivas de retención son funciones útiles, pero no son una copia de seguridad: viven en el mismo tenant y comparten su destino. La prueba es que Microsoft comercializa Microsoft 365 Backup como servicio aparte para OneDrive, SharePoint y Exchange, pensado para escenarios de «ataque de ransomware que cifra grandes volúmenes de datos» o de borrado accidental o malicioso. Si el fabricante vende la copia por separado, es porque la plataforma no la incluía.
Nuestra recomendación, sea cual sea el producto: la copia debe estar fuera del tenant, tener una retención definida por escrito y haberse restaurado al menos una vez. Una copia que nunca se ha probado es una hipótesis, no un plan de continuidad. Es la pieza que más veces falta cuando revisamos la seguridad en Microsoft 365 de una empresa. En ISAIG Tecnología lo abordamos dentro del servicio de migración y gestión de entornos cloud; somos Acronis Registered Service Provider y Microsoft Partner.
Seguridad en Microsoft 365 y cumplimiento: el ENS y la ISO 27001 no se subcontratan
Si tu organización está sujeta al Esquema Nacional de Seguridad o trabaja para la Administración, la guía CCN-STIC 823 sobre utilización de servicios en la nube del CCN-CERT es tajante: «la responsabilidad del cumplimiento del ENS […] recaerá siempre sobre el organismo propietario de la información». Contratar a un hiperescalar no transfiere la obligación: como mucho reparte las tareas.
El contexto tampoco invita a relajarse. El ENISA Threat Landscape 2026, que analiza los incidentes de 2025, sitúa a la administración pública como el sector más afectado, con el 32 % de los incidentes registrados, y señala que el 73 % de las organizaciones atacadas encajan en la definición de entidades esenciales o importantes de NIS2. El ransomware sigue siendo el incidente de mayor impacto a corto plazo. Para una pyme proveedora de la Administración el riesgo llega en cascada: te lo preguntarán en el próximo pliego.
Qué hacer ahora
Cinco acciones para reforzar la seguridad en Microsoft 365 de tu organización este mes:
- Activa MFA para todos los usuarios, no solo para administradores, con acceso condicional que bloquee los protocolos de autenticación heredados.
- Revisa tres ajustes del tenant: reenvío automático externo, uso compartido anónimo de enlaces y consentimiento de aplicaciones.
- Contrata una copia externa al tenant y pruébala. Fija por escrito el objetivo de recuperación y haz una restauración real, no una comprobación en el panel.
- Comprueba SPF, DKIM y DMARC y amplía la retención de registros de auditoría hasta donde permita tu licencia.
- Pon por escrito quién hace qué. Documenta cómo se reparte la seguridad en Microsoft 365 entre fabricante, proveedor TIC y tu organización: es lo primero que pide una auditoría de ENS o ISO/IEC 27001.
En ISAIG Tecnología revisamos la seguridad en Microsoft 365 de pymes y administraciones con enfoque de cumplimiento: estamos certificados en ISO/IEC 27001 y somos conformes con el ENS de categoría Alta. ¿Quieres una revisión de tu tenant o una segunda opinión sobre tus copias? Escríbenos a comercial@isaig.com o llámanos al 91 036 99 89.